Die geopolitischen Spannungen nehmen zu und kritische Sektoren wie die Versorgung mit Energie, Wasser und Gas geraten zunehmend ins Visier von Cyberkriminellen. Der Grund dafür ist einfach: Die von ihnen angebotenen Dienstleistungen sind unverzichtbar, eng mit anderen kritischen Sektoren verbunden und jede Störung kann direkte Auswirkungen auf die nationale Sicherheit haben.
Die Eidgenössische Elektrizitätskommission (ElCom) hat davor gewarnt, dass ein Cyberangriff in extremen Fällen zu einem grossflächigen Stromausfall mit schwerwiegenden Folgen führen könnte. In einem solchen Fall geht es bei der Cybersicherheit nicht mehr nur um ein IT-Problem, sondern um eine Frage der nationalen Sicherheit.
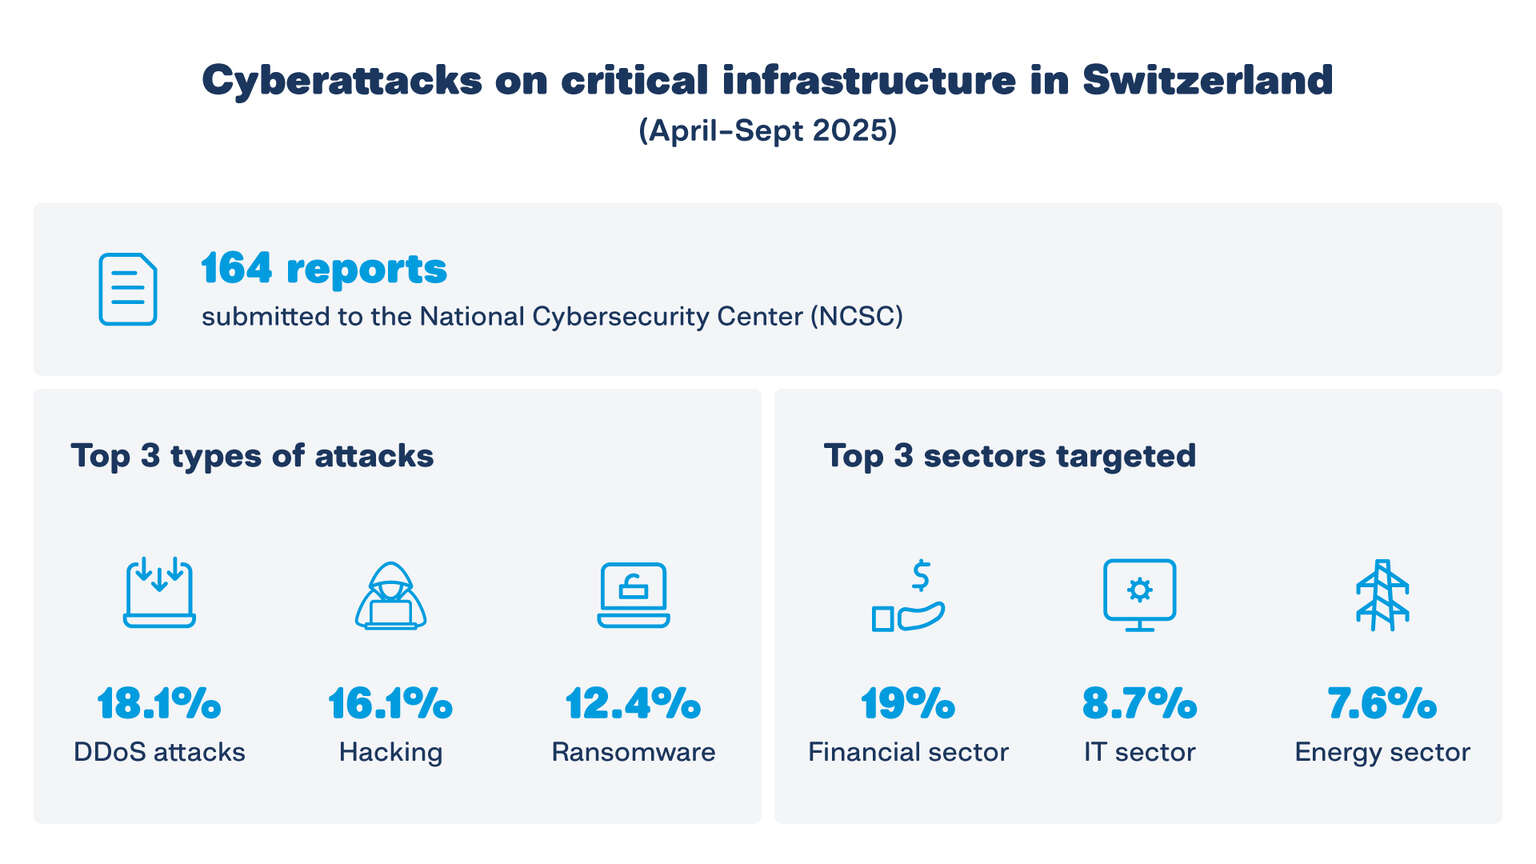
Diese Dringlichkeit spiegelt sich auch in der Rechtslage in der Schweiz wider. Seit dem 1. April 2025 müssen Betreiber kritischer Infrastrukturen wie Energie- oder Trinkwasserversorger Cyberangriffe innerhalb von 24 Stunden melden. Die Botschaft ist klar: Versorgungsunternehmen müssen Cybersicherheit als oberste Priorität behandeln.
Aber die eigentliche Frage lautet: Wie können Versorgungsunternehmen vermeiden, jemals an diesen Punkt zu gelangen? Können die heute verfügbaren Abwehrinstrumente ein so grosses und vernetztes Ökosystem wirklich sichern und vor allem die Gesellschaft als Ganzes schützen? Die harte Wahrheit lautet: Nein.
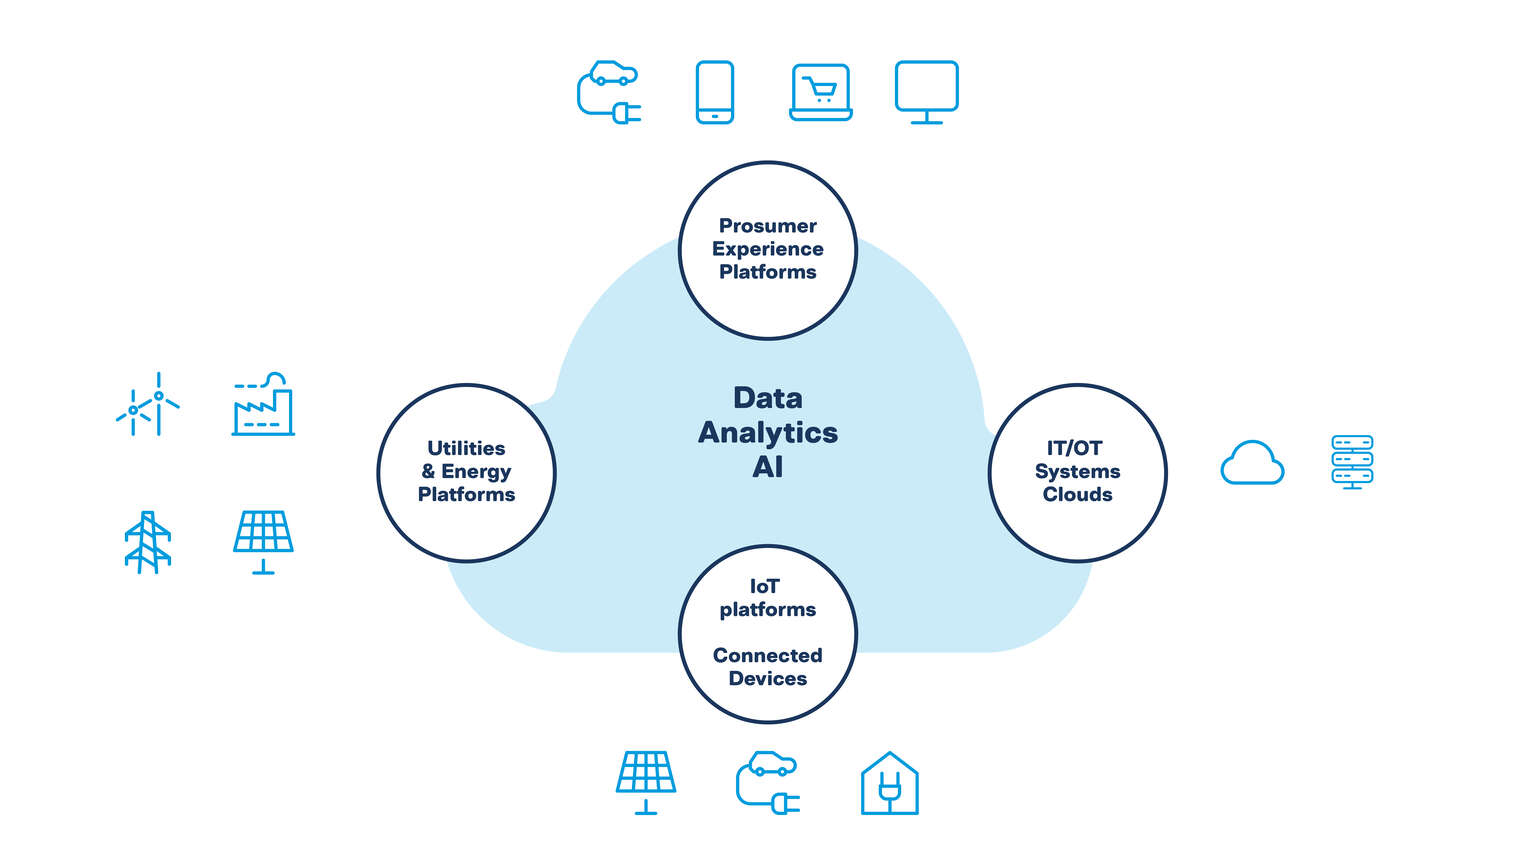
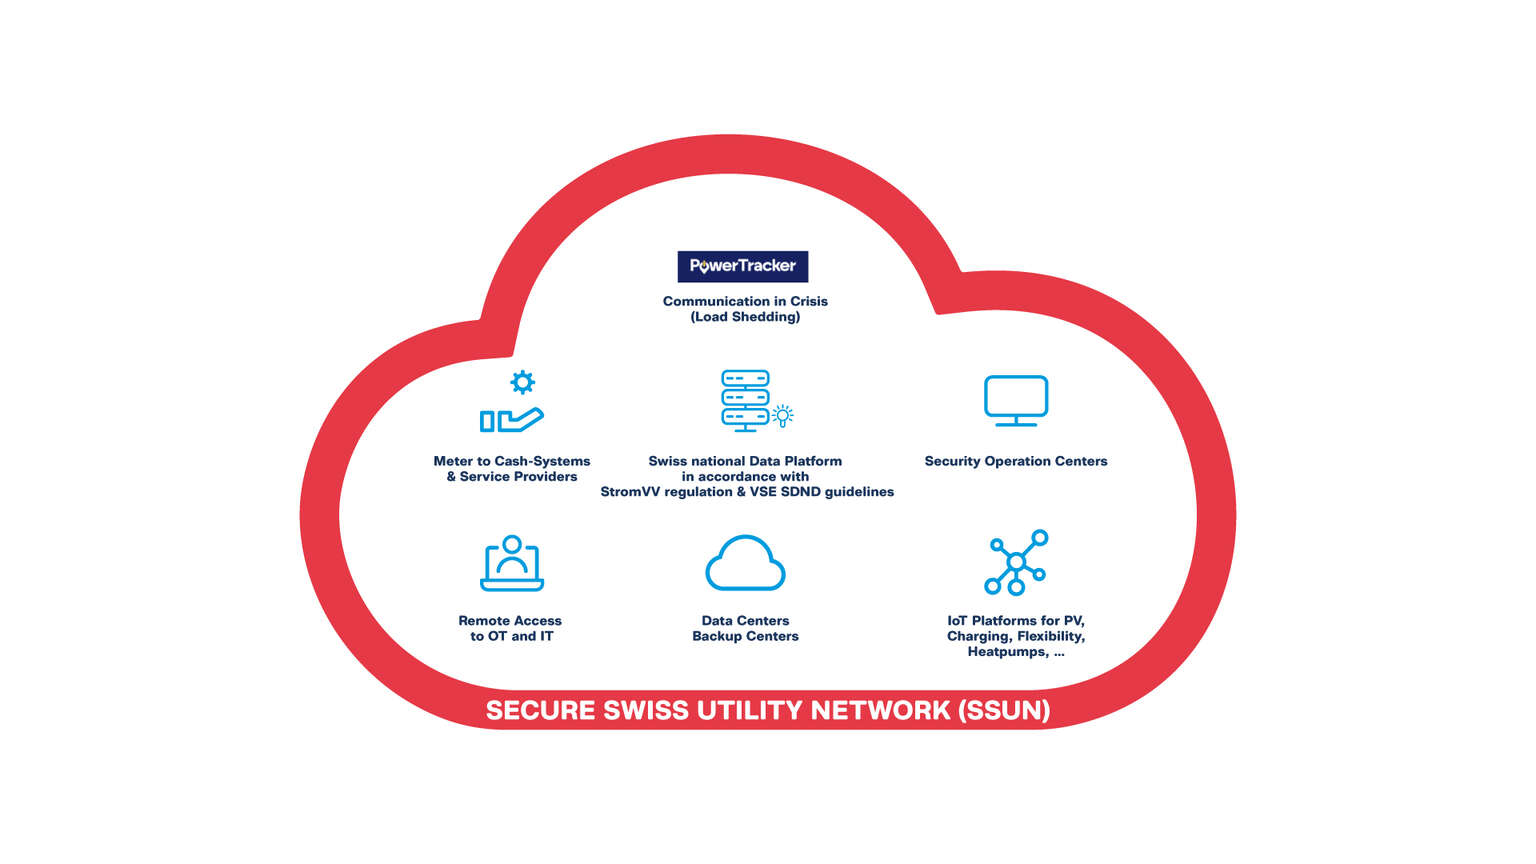
Versorgungsunternehmen betrieben ihre eigenen Netzwerke früher völlig losgelöst und isoliert vom Internet. Das ist heute nicht mehr der Fall. Apps zum Laden von Elektroautos, zur Verwaltung von Solaranlagen, zur Steuerung von Wärmepumpen, aber auch zur Fernsteuerung kritischer Infrastrukturen haben neue Bedrohungsvektoren und Angriffsflächen aus dem Internet gegen hochkritische Infrastrukturen geschaffen.
Ohne ein Umdenken hinsichtlich der Grundlagen dieser Angriffsvektoren ist es schwierig oder sogar unmöglich, die Widerstandsfähigkeit und Sicherheit solcher Infrastrukturen zu gewährleisten.