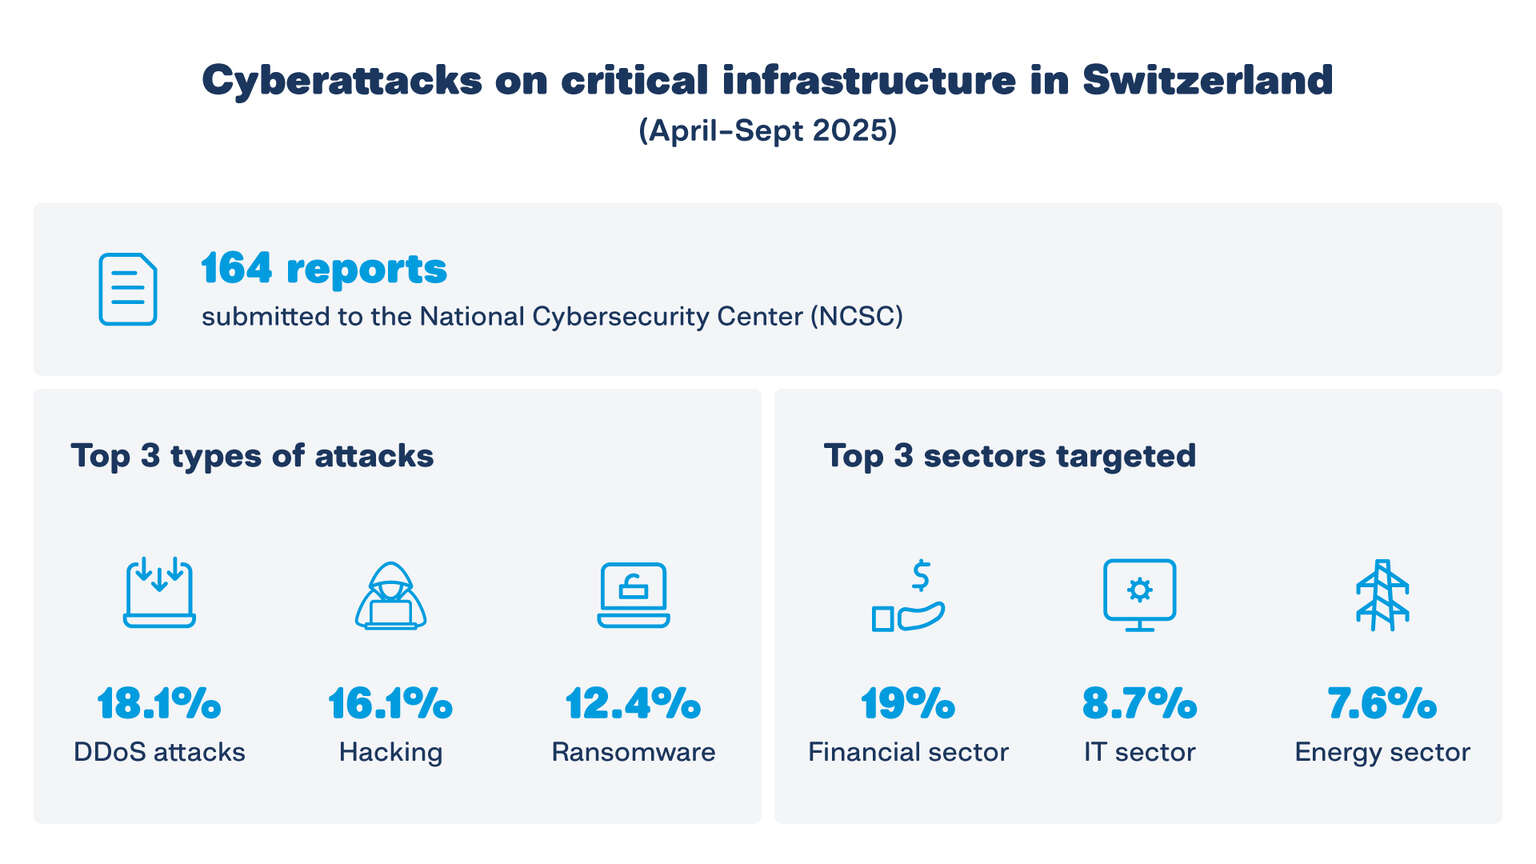
Les tensions géopolitiques augmentent et les secteurs critiques tels que l’approvisionnement en énergie, en eau et en gaz sont de plus en plus ciblés par les cybercriminels. Il n’est pas difficile d’en comprendre la raison: les services qu’ils fournissent sont indispensables, étroitement liés à d’autres secteurs critiques et la moindre perturbation peut avoir un impact direct sur la sécurité nationale.
La Commission fédérale de l'électricité (ElCom) a averti qu’une cyberattaque pourrait, dans des cas extrêmes, entraîner une panne de courant à vaste échelle et avoir de graves conséquences. Dans un tel cas, la cybersécurité n’est plus un simple problème informatique. C’est une question de sécurité nationale.
Cette urgence se reflète aussi dans la situation juridique de la Suisse. Depuis le 1er avril 2025, les exploitants d’infrastructures critiques comme les fournisseurs d’énergie ou d’eau potable doivent annoncer les cyberattaques sous 24 heures. Le message est clair: les entreprises d’approvisionnement doivent faire de la cybersécurité leur priorité absolue.
Mais la vraie question est de savoir comment les entreprises d’approvisionnement peuvent éviter d’en arriver là. Les instruments de défense actuellement disponibles peuvent-ils réellement sécuriser un écosystème aussi important et interconnecté et, surtout, protéger l’ensemble de la société? La vérité, c’est que ce n’est pas le cas.
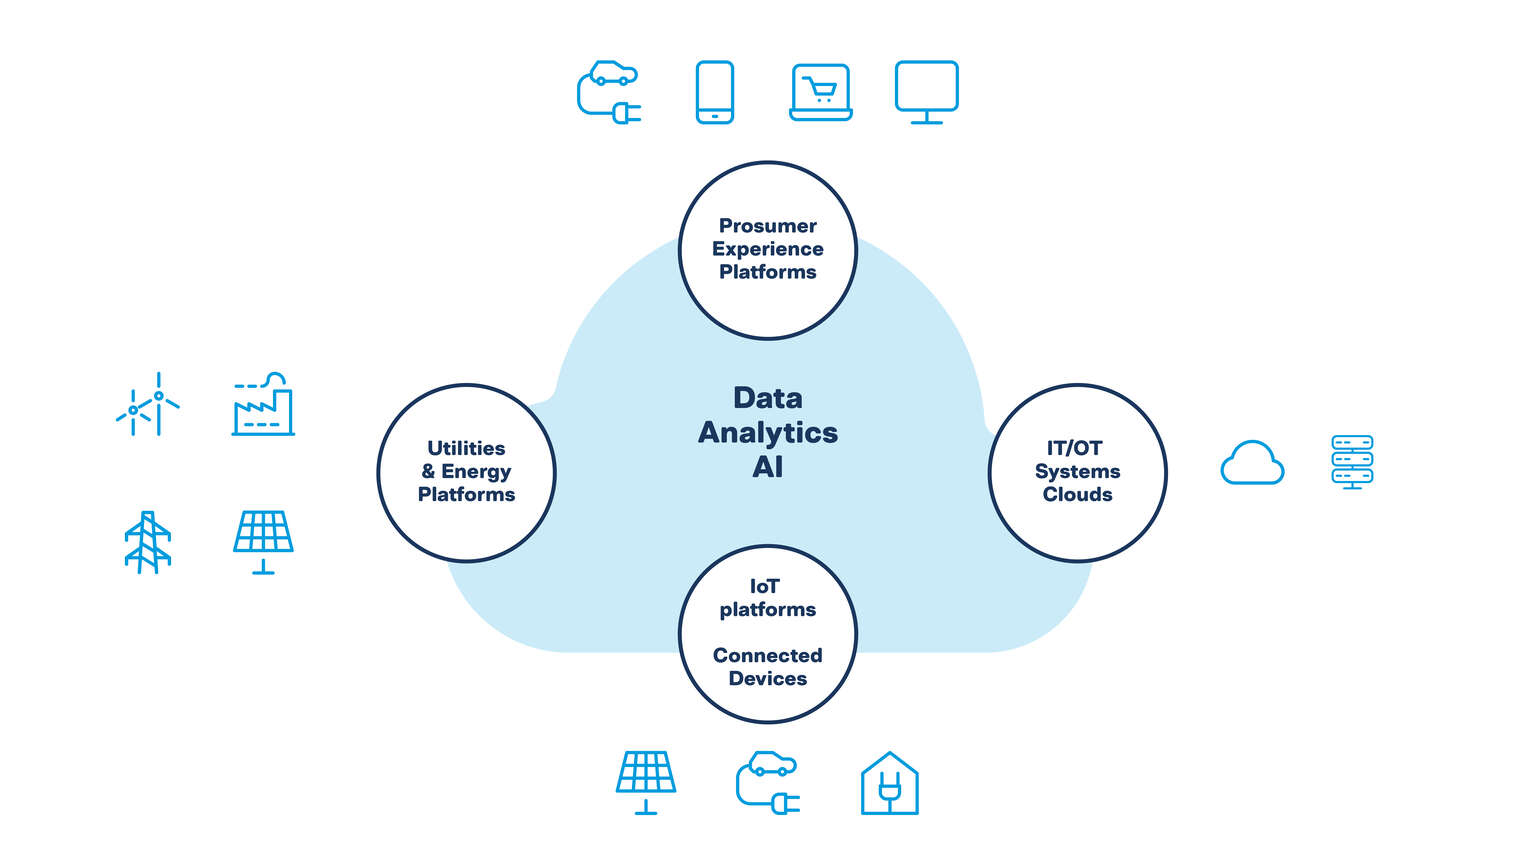
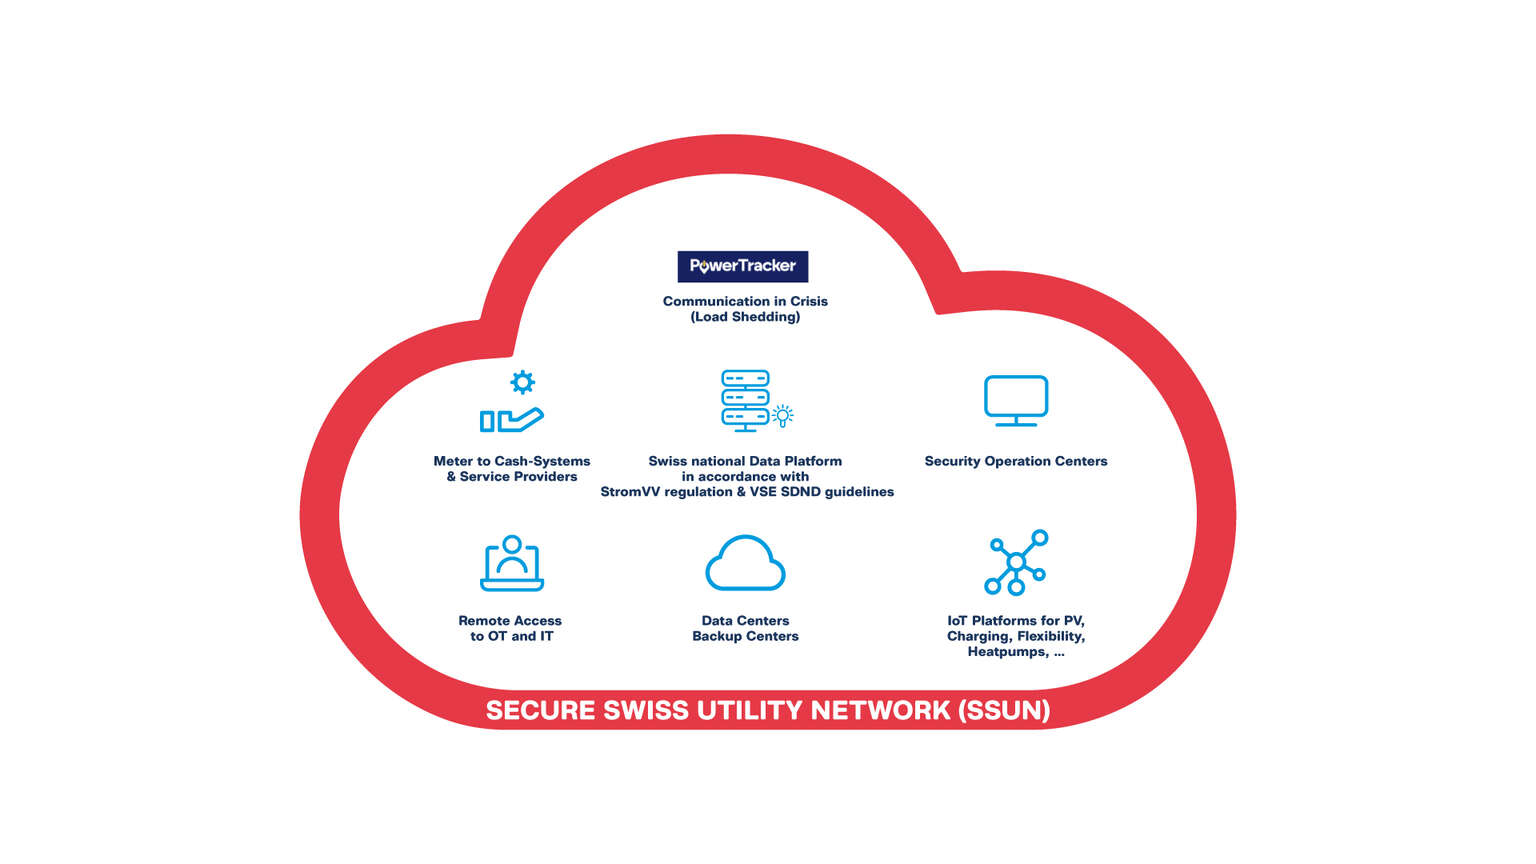
Auparavant, les entreprises d’approvisionnement exploitaient leurs propres réseaux de manière totalement détachée et isolée d’Internet. Ce n’est dorénavant plus le cas. Les applis de recharge des voitures électriques, de gestion des installations solaires, de contrôle des pompes à chaleur, mais aussi de commande à distance des infrastructures critiques ont créé de nouveaux vecteurs de menaces et de nouvelles surfaces d’attaque d’infrastructures très critiques depuis Internet.
Sans repenser les fondements de ces vecteurs d’attaque, il sera difficile, voire impossible, d’assurer la résilience et la sécurité de ces infrastructures.