Il ne suffit pas de savoir si des contrôles individuels sont respectés. L’essentiel est de savoir si les compétences nécessaires à une exploitation sûre fonctionnent dans des conditions réalistes.

La cyber-résilience naît lorsque les contrôles, les responsabilités et les processus opérationnels sont coordonnés. C'est pourquoi il est utile de ne pas se limiter aux mesures individuelles, mais d'envisager l'ensemble de la chaîne de sécurité. En identifiant le maillon le plus faible et en le renforçant de manière ciblée, on optimise l'efficacité de ses ressources.
Disclaimer
PerspectivE, intégrée au site Internet de l’AES, est une plate-forme sur laquelle l’Association offre à la branche, à la science, à la politique et à l’économie la possibilité de publier gratuitement des articles généraux et spécialisés pertinents pour la branche. Dans ces articles, les auteurs et les autrices externes expriment leur opinion personnelle. Celle-ci ne reflète pas forcément les idées ni la position de l’AES.
Mettre en œuvre la norme minimale pour les TIC, c’est attribuer des exigences, mettre en place des mesures et désigner des responsables. Mais chaque mesure achevée soulève une autre question: l’exploitation est-elle réellement devenue plus sûre et plus robuste?
Une exigence remplie est un progrès important. Mais elle ne débouche sur une cyber-résilience solide que si elle fonctionne en interaction avec d’autres contrôles, les personnes responsables et les processus opérationnels. Cette interaction doit aussi fonctionner sous la pression du temps, en cas d’absence de personnel ou lorsque plusieurs perturbations surviennent simultanément.
La vision des contrôles individuels doit donc être complétée par celle des compétences opérationnelles: identifier et traiter les vulnérabilités, maîtriser les incidents de sécurité et rétablir les prestations critiques. Une telle compétence couvre toute la séquence, du déclencheur au résultat visé, y compris les personnes, les systèmes et les partenaires externes impliqués.
Renforcer toute la chaîne, pas seulement quelques maillons
La sécurité peut être vue comme une chaîne. Certains maillons peuvent être techniquement excellents. Si, ailleurs, il manque des règles claires, des transmissions fiables ou des responsabilités sans ambiguïté, la chaîne reste vulnérable. Sa solidité se décide au niveau de son maillon le plus faible.
En pratique, cela signifie que perfectionner encore un contrôle déjà solide n’est pas toujours la prochaine étape la plus efficace. Le levier le plus important se trouve souvent dans une faiblesse discrète du processus. Une surveillance technique sophistiquée, par exemple, n’aide que peu si les alertes ne sont pas évaluées à temps ou si l’escalade ne mène nulle part.
Plutôt que de traiter simplement la prochaine mesure individuelle, il vaut donc la peine d’examiner régulièrement la compétence dans son ensemble: qu’est-ce qui fonctionne de manière fiable? Où le processus se bloque-t-il? Où consacre-t-on déjà plus d’efforts que ce qui est raisonnable au regard du risque? Les trois exemples suivants montrent comment d’autres priorités peuvent émerger de ce point de vue.
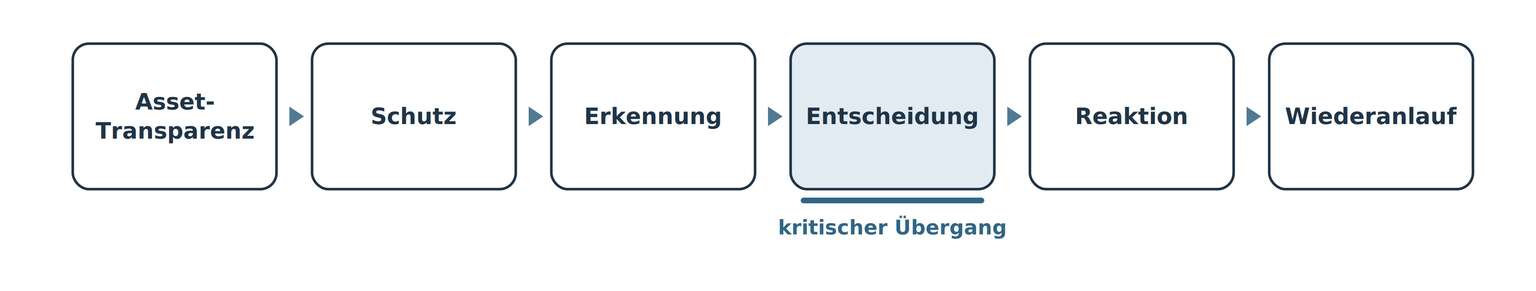
Figure 1: La résilience naît de l’interaction des contrôles, et non de maillons isolés parfaits.
Gestion des vulnérabilités: du constat au traitement efficace
Une mise à jour installée est une mesure. La compétence de maîtriser les vulnérabilités commence toutefois plus tôt: les composants critiques et leurs dépendances doivent être connus. Les avis des fabricants, les résultats des analyses de vulnérabilités et les modifications pertinentes des systèmes doivent parvenir aux personnes responsables. Ce n’est qu’alors que l’on peut évaluer quels systèmes sont concernés, quelles conséquences sont à craindre et quel traitement est judicieux, en tenant compte de l’exploitation, des fenêtres de maintenance et des exigences OT.
Un inventaire fiable des actifs en constitue la base. Il relie les systèmes à leur criticité, aux responsables et aux dépendances opérationnelles. Il permet par exemple d’évaluer si une vulnérabilité pourrait affecter l’exploitation du réseau. Sur cette base, l’IT, l’OT et les partenaires de service externes doivent convenir d’un traitement coordonné.
Cela inclut aussi la gestion des exceptions: que se passe-t-il si aucun correctif n’est disponible ou s’il ne peut pas être installé à court terme? Qui décide des mesures compensatoires? Qui accepte un risque résiduel pour une durée limitée, et quand sera-t-il réévalué? Le traitement ne s’arrête pas au ticket clôturé. Il doit être possible de retracer si la vulnérabilité a été corrigée, si son impact a été limité ou si le risque résiduel a été accepté de manière justifiée.
Incidents de sécurité: de l’alerte à la réaction coordonnée
Dans la gestion des incidents de sécurité aussi, la détection technique n’est qu’une partie de la compétence. Des sources de données et des alertes supplémentaires sont peu utiles si le processus entre détection, décision et réaction ne fonctionne pas.
Un scénario concret rend ces transitions visibles: une configuration critique est modifiée de manière inattendue. Quel signal déclenche le traitement? Qui l’évalue, et dans quel délai? Qui peut décider, avec l’exploitation, d’une isolation, d’un arrêt ou de la poursuite de l’exploitation? La suppléance et l’escalade fonctionnent-elles aussi en dehors des heures de bureau, dans la mesure où l’exploitation l’exige?
Si la faiblesse se situe dans ces transitions, un service de piquet clarifié, une compétence décisionnelle sans ambiguïté ou une voie d’escalade testée peuvent apporter davantage qu’une source de journaux supplémentaire. Le budget et l’attention devraient être investis là où ils améliorent réellement la capacité de réaction.
Reprise: de la sauvegarde au service opérationnel
Une sauvegarde réussie ne suffit pas à rétablir l’exploitation. L’essentiel est de savoir si un service nécessaire est de nouveau disponible dans le délai requis par l’exploitation. Pour cela, les personnes, la documentation, les canaux de communication, les conditions techniques et les partenaires externes doivent travailler ensemble.
Les plans de reprise devraient donc être testés à l’aune d’objectifs de reprise concrets. Qui déclenche et autorise la reprise? Quels systèmes et prestations sont prioritaires? Quelles dépendances déterminent l’ordre? Quelles procédures de secours s’appliquent si les moyens de communication centraux tombent en panne? Si le test révèle une lacune, il faut une personne responsable, un délai pour y remédier et un nouveau test. Ce n’est qu’ainsi que le constat renforce la compétence.
Conclusion: garder en vue toute la chaîne de sécurité
Les trois exemples montrent que la norme minimale pour les TIC, avec son cadre et ses contrôles, reste une base importante. La vision des compétences transversales ne la remplace pas. Elle relie les contrôles individuels au résultat opérationnel qu’ils doivent permettre ensemble.
Pour ne pas rester pris dans l’engrenage des mesures individuelles, il faut prendre régulièrement du recul par rapport aux détails. Quelle compétence est décisive pour une exploitation sûre? Où se trouve son maillon le plus faible? Ce qui compte n’est pas seulement le niveau de maturité le plus bas, mais la faiblesse qui pourrait avoir le plus grand impact dans l’exploitation concrète.
Les niveaux de maturité de la norme minimale pour les TIC constituent la base de l’évaluation des contrôles individuels. Il est en outre recommandé de définir, pour chaque niveau, des critères vérifiables concernant l’intégration dans la compétence globale: les responsabilités et les transitions nécessaires sont-elles coordonnées? Sont-elles pratiquées de manière fiable au quotidien? L’interaction est-elle vérifiée et améliorée? De tels critères rendent l’évaluation opérationnelle plus concrète, sans remplacer les définitions de niveaux existantes.
Un niveau de maturité élevé ne devrait donc pas être justifié uniquement par la qualité d’un outil, d’un document ou d’une étape de travail isolée. Avant l’évaluation, il faut vérifier si les interfaces essentielles pour le contrôle ont effectivement été mises en œuvre. Les lacunes restantes dans l’interaction doivent rester visibles, même si certains contrôles sont déjà bien développés.

Cette vue d’ensemble permet de dégager des priorités: quelle amélioration renforce le plus efficacement la compétence concernée? Les ressources humaines et financières limitées peuvent ainsi être engagées là où elles apportent une contribution opérationnelle traçable. La mise en œuvre reste concrète, avec des responsables, des délais et une vérification que la mesure corrige effectivement la faiblesse identifiée.
Le critère n’est donc pas la plus longue liste possible de mesures achevées. Ce qui compte, c’est que la prochaine amélioration renforce le maillon le plus faible et rende l’ensemble de la compétence plus solide dans l’exploitation.
fortControl: faire évoluer la sécurité de manière équilibrée
fortControl est une plateforme suisse de gestion de la sécurité de l’information et des risques. Elle réunit exigences, risques et mesures et facilite le développement équilibré des compétences de sécurité: traiter les faiblesses de manière ciblée, fixer des priorités et garder l’interaction en vue.